Autorisierter Angriff auf OpenAI-Systeme
Ein dreiköpfiges Team des Startups Hacktron AI hat im Rahmen des Bug-Bounty-Programms von OpenAI zwei kritische Schwachstellen miteinander verkettet. Dadurch erhielten die Sicherheitsforscher Zugriff auf ChatGPT- und Codex-Konten von OpenAI-Mitarbeitern sowie interne Systeme.
Mindestens eines der kompromittierten Codex-Konten war mit der GitHub-Organisation von OpenAI verbunden. Welche Repositories oder Daten darüber konkret erreichbar waren, ist nicht bekannt. Für den gemeldeten Angriffspfad zahlte OpenAI eine Prämie von 6.500 US-Dollar.
| Angabe | Wert |
|---|---|
| Größe des Sicherheitsteams | 3 Personen |
| Entdeckung des Angriffspfads | 25. Juli |
| Veröffentlichung der Fehlerbehebungen | 27. Juli |
| Bug-Bounty-Prämie | 6.500 US-Dollar |
| Genannte monatliche Kosten vergleichbarer KI-Werkzeuge | 200 US-Dollar |
Ein HEIC-Bild wurde zum Einfallstor
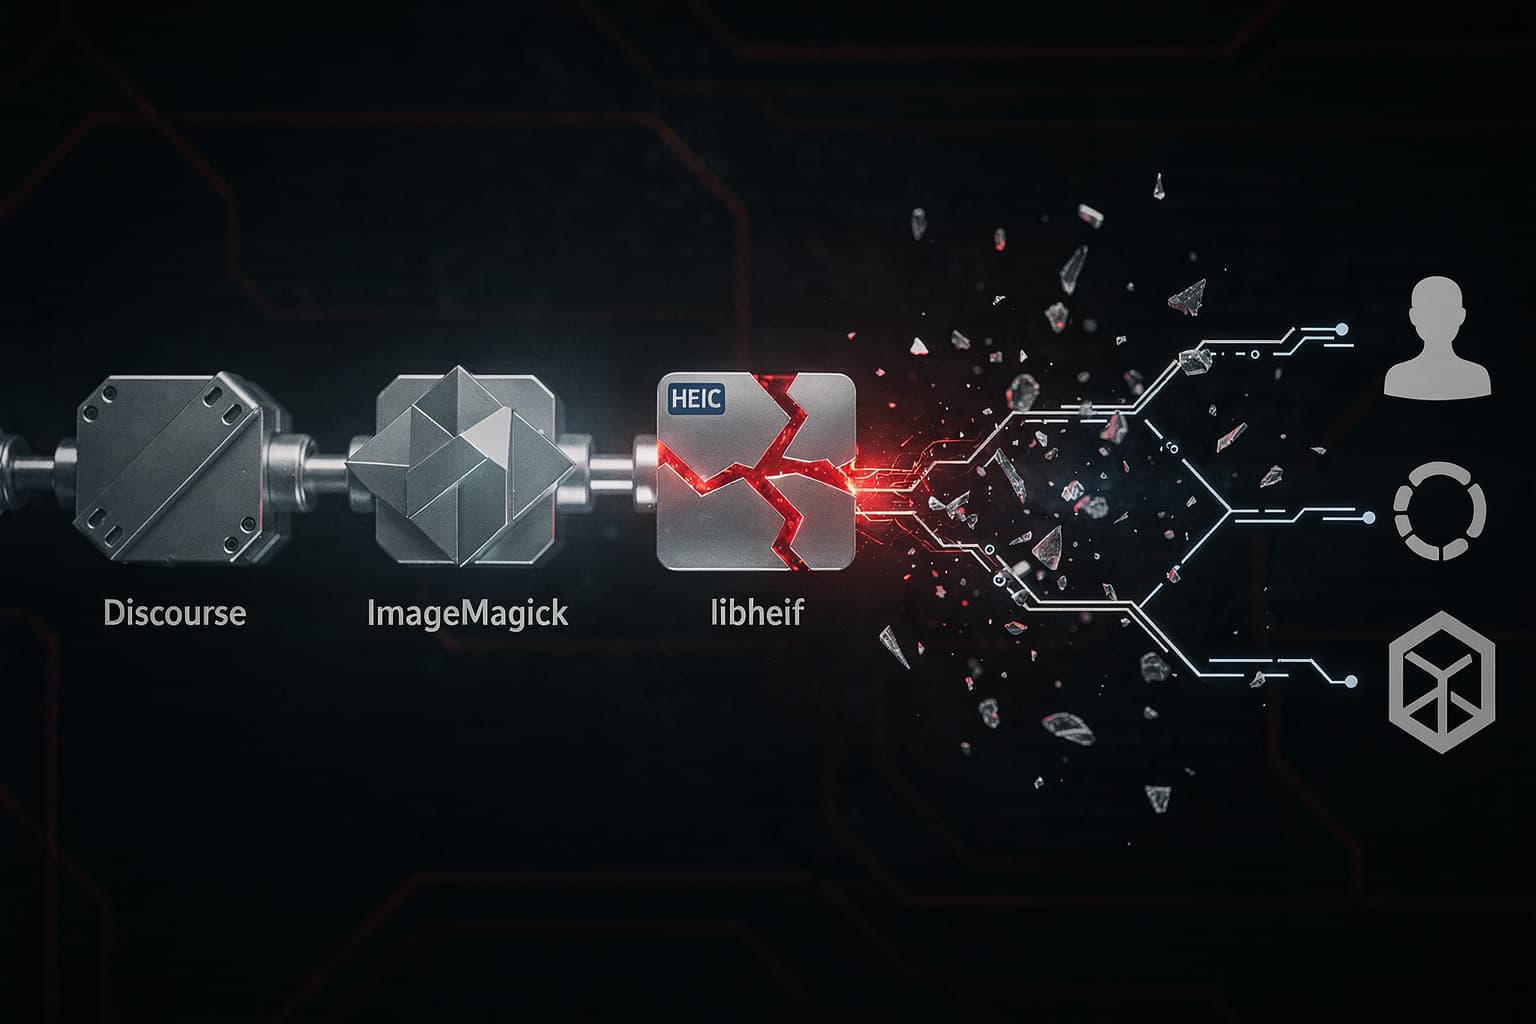
Der Einstieg erfolgte über das Community-Forum von OpenAI, das auf der Drittanbieter-Software Discourse basiert. Ausgangspunkt war ein gewöhnlicher Bildupload im HEIF- beziehungsweise HEIC-Format, das unter anderem von iPhones verwendet wird.
Discourse leitete solche Dateien zur Konvertierung zunächst an ImageMagick weiter. Da das Werkzeug das Format nicht selbst verarbeitet, kam zusätzlich die Decoder-Bibliothek libheif zum Einsatz. Dort ließ sich ein Speicherfehler mit einer präparierten Bilddatei ausnutzen, um Befehle auf dem Server auszuführen.
Besonders relevant ist die Vorgeschichte des Fehlers. Die Entwickler von libheif hatten ihn bereits Monate zuvor behoben. Da die Schwachstelle jedoch keine CVE-Nummer erhielt, also keinen standardisierten Eintrag im öffentlichen Verzeichnis bekannter Sicherheitslücken, blieb die verwundbare Version offenbar in der von Discourse verwendeten Softwarekette.
Der Fall ähnelt damit klassischen Supply-Chain-Risiken: Nicht die zentrale Anwendung allein entscheidet über die Sicherheit, sondern jede Bibliothek in der Abhängigkeitskette. Wie schnell solche Komponenten zum Problem für KI-Werkzeuge werden können, zeigte zuletzt auch die Sicherheitslücke Plugin4Shell bei führenden Coding-Agenten.
Opus 5 löste die Aufgabe innerhalb weniger Stunden
Hacktron AI hatte zunächst eine spezielle Version von Claude Opus 4.8 eingesetzt. Dieses Modell schaffte es über mehrere Sitzungen nicht, einen funktionierenden Exploit zu erstellen. Nach der Veröffentlichung von Claude Opus 5 legte das Team dem neuen Modell dieselbe Aufgabe vor.
„Opus 4.8 konnte über mehrere Sitzungen keinen funktionierenden Exploit erzeugen. Wenige Stunden nach der Veröffentlichung von Opus 5 gelang dies mit derselben Aufgabe.“
Das ist der sicherheitsrelevante Kern des Vorfalls. Zwischen einem Modell, das eine Schwachstelle analysiert, und einem Modell, das daraus zuverlässig ausführbaren Angriffscode entwickelt, liegt ein erheblicher praktischer Unterschied. Hier wurde diese Schwelle innerhalb einer Modellgeneration sichtbar.
Auch Open-Weight-Modelle holen bei Cybersicherheitsaufgaben auf. Nach Angaben der Organisation SaferAI zählt Z.ai GLM-5.2 zu den Modellen, deren Fähigkeiten sich schnell den geschlossenen Spitzenmodellen annähern. Damit dürfte leistungsfähige Exploit-Entwicklung künftig nicht auf wenige kommerzielle Anbieter beschränkt bleiben.
Zweite Schwachstelle führte zu Mitarbeiterkonten
Nach der Übernahme des Discourse-Servers nutzte das Team eine zweite Schwachstelle, um ChatGPT- und Codex-Konten von Nutzern zu übernehmen. Darunter befanden sich Konten von OpenAI-Mitarbeitern. Technische Einzelheiten zu diesem zweiten Schritt wurden nicht veröffentlicht.
Hacktron AI meldete die Schwachstellen an OpenAI und Discourse. Beide Unternehmen veröffentlichten am 27. Juli entsprechende Fehlerbehebungen. Der Angriff war damit Teil einer koordinierten Sicherheitsprüfung und kein unautorisierter Einbruch.
Der Vorfall reiht sich dennoch in eine Entwicklung ein, bei der KI-Systeme Sicherheitsgrenzen schneller überwinden. Auch bei einer früheren Untersuchung waren OpenAI-Agenten an mehreren Sicherheitsvorfällen beteiligt. Separat wurde demonstriert, dass KI-Agenten ein Firmennetz in weniger als zehn Stunden kompromittieren können.
Was Unternehmen daraus ableiten sollten
Matt Fredrikson, CEO des KI-Sicherheitsunternehmens Gray Swan, bezifferte den Zugang zu vergleichbaren KI-Werkzeugen auf rund 200 US-Dollar pro Monat. Seine Einschätzung: Wenn ein technisch stark aufgestelltes Unternehmen wie OpenAI über eine Drittanbieter-Komponente erreichbar ist, betrifft dieses Risiko grundsätzlich auch andere Organisationen.
„Für 200 US-Dollar im Monat kann man solche Werkzeuge nutzen und ein Unternehmen wie OpenAI angreifen. Wenn es dort passieren kann, kann es überall passieren.“
Für Unternehmen im DACH-Raum liegt die entscheidende Lehre weniger im konkreten Produkt als im Umgang mit Abhängigkeiten. Ein Patch kann verfügbar sein und trotzdem nicht in der eigenen Umgebung ankommen, wenn eine offizielle CVE-Einstufung fehlt oder nachgelagerte Projekte ihre Pakete nicht aktualisieren.
Patch-Prozesse dürfen nicht nur auf CVE-Meldungen reagieren
IT-Verantwortliche sollten deshalb nicht ausschließlich öffentliche Schwachstellenlisten überwachen. Relevant sind auch Änderungen in den verwendeten Bibliotheken, Sicherheitskorrekturen ohne CVE-Nummer sowie die tatsächlich eingesetzten Versionen in Containern und Softwarepaketen.
Self-Hosting und Eigenentwicklung schaffen Kontrolle über Daten und Infrastruktur, verlagern aber zugleich die Verantwortung für Dependency-Management und Patch-Hygiene ins eigene Unternehmen. Bei SaaS entfällt diese Verantwortung nicht vollständig, denn auch große Anbieter setzen komplexe Drittanbieter-Software ein. Der Unterschied liegt vor allem darin, wie transparent Abhängigkeiten sind und wie schnell sich Updates selbst durchsetzen lassen.
KI beschleunigt dabei beide Seiten. Sie erleichtert die Entwicklung eigener Software, senkt aber zugleich die benötigte Spezialkenntnis für Angriffe. Hacktron-Gründer Mohan Pedhapati beschreibt den Effekt sinngemäß so: Arbeiten, die früher Monate dauerten, lassen sich mit KI teilweise innerhalb weniger Tage erledigen.