
Okta baut eine Kontrollschicht für KI-Agenten auf
Okta hat auf seiner Hausmesse Oktane die Blueprint Alliance vorgestellt. Der Zusammenschluss soll gemeinsame Sicherheits- und Governance-Strukturen für KI-Agenten entwickeln. Zu den Mitgliedern gehören AWS, CrowdStrike, Databricks, Docker, Google Cloud, Lovable, Proofpoint, Salesforce, ServiceNow, Wiz und Zscaler.
GE Appliances und World Central Kitchen begleiten die Allianz als strategische Berater. Ausgangspunkt ist die Annahme, dass kein einzelner Anbieter den gesamten technischen Unterbau autonomer Agenten kontrollieren sollte. Trotzdem positioniert sich Okta mit dem Agent Gateway als zentraler Kontrollpunkt zwischen Agenten und den von ihnen verwendeten Werkzeugen.
Vier Fragen bilden die Referenzarchitektur
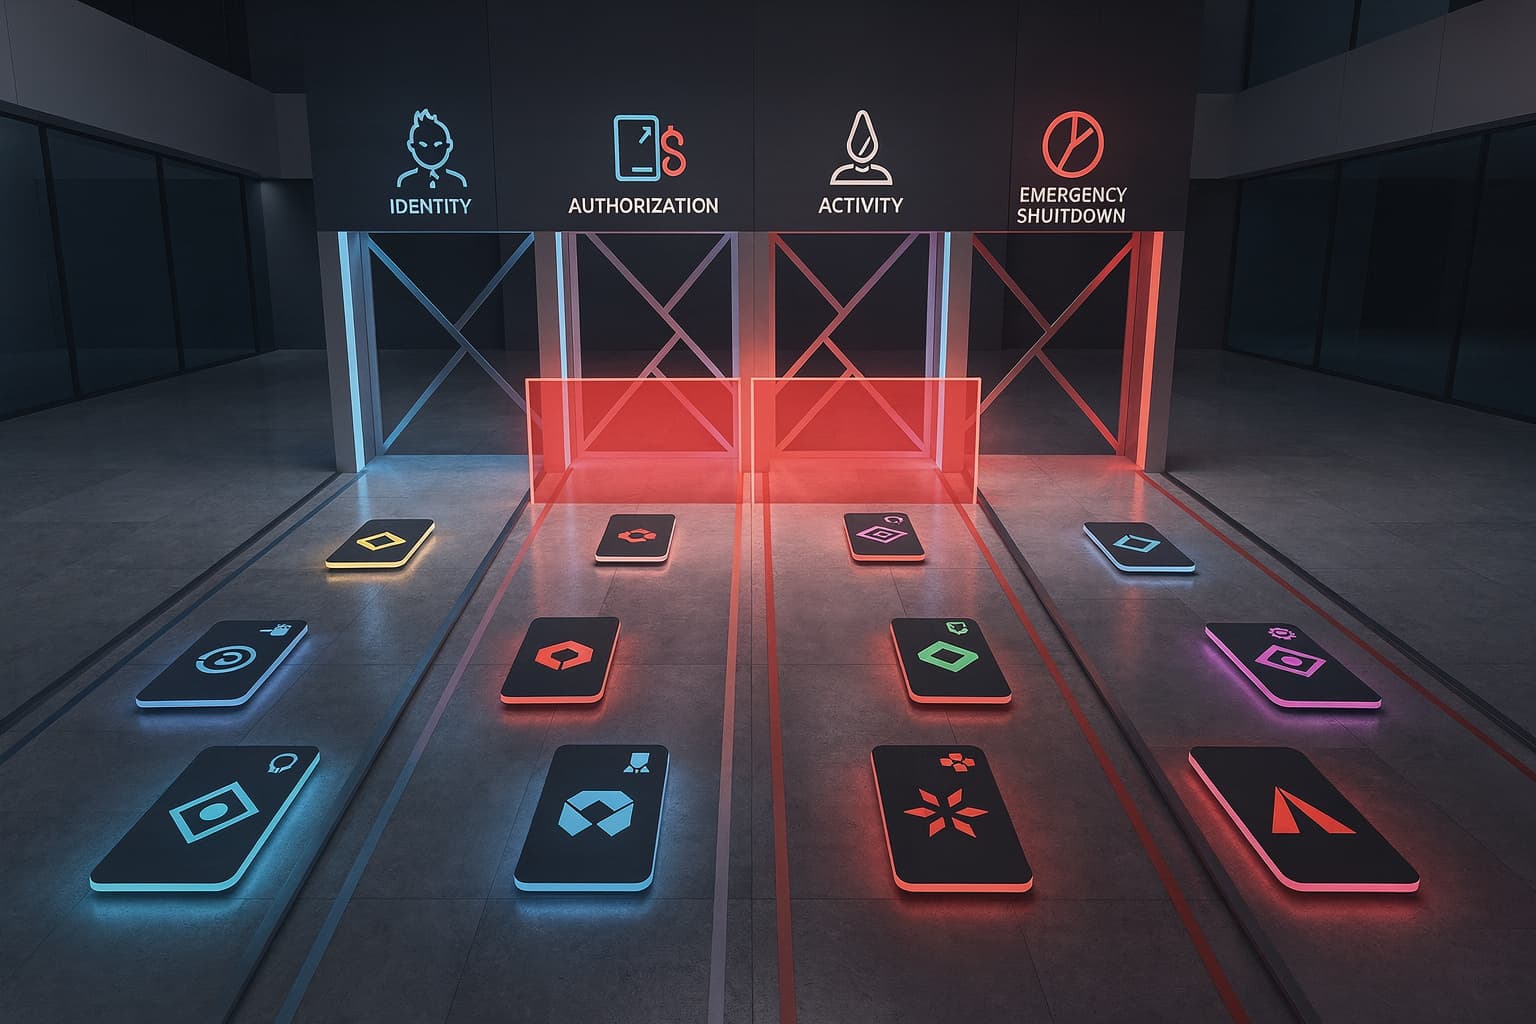
Die geplante Referenzarchitektur orientiert sich an vier operativen Fragen. Sie decken Erkennung, Berechtigungen, laufende Überwachung und Reaktion auf Vorfälle ab.
Wo sind meine Agenten? Was können sie tun? Was tun sie gerade? Wie reagiere ich?
Der Handlungsdruck ist erheblich. Laut einer Gartner-Prognose könnte ein durchschnittliches globales Fortune-500-Unternehmen bis 2028 mehr als 150.000 KI-Agenten einsetzen. Gleichzeitig geben lediglich 13 % der befragten Organisationen an, bereits über eine geeignete Governance für solche Systeme zu verfügen.
| Kennzahl | Angabe |
|---|---|
| Prognostizierte Agenten pro Fortune-500-Unternehmen | Mehr als 150.000 bis 2028 |
| Organisationen mit geeigneter Agenten-Governance | 13 % |
Agent Gateway prüft jeden Werkzeugzugriff
Das neue Agent Gateway dient als Policy Enforcement Point, also als technische Stelle zur Durchsetzung von Regeln. Es sitzt zwischen einem KI-Agenten und dem jeweiligen Tool-Aufruf. Dort kann geprüft werden, ob der Agent eine bestimmte Aktion ausführen oder auf bestimmte Daten zugreifen darf.
Zusätzlich plant Okta eine Erkennung sogenannter Schatten-Agenten. Gemeint sind Agenten, die auf Endgeräten laufen, aber nicht offiziell erfasst oder zentral verwaltet werden. Die Funktion entsteht in Zusammenarbeit mit CrowdStrike und Okta Verify.
Die Erkennung von Schatten-Agenten und das Agent Gateway sollen im dritten Quartal allgemein verfügbar werden. Erweiterte Kill-Switch-Funktionen zur Notabschaltung laufender Agenten sind für das vierte Quartal vorgesehen. Preise und Lizenzmodelle wurden nicht genannt.
| Funktion | Geplanter Status |
|---|---|
| Erkennung von Schatten-Agenten | Allgemeine Verfügbarkeit im dritten Quartal |
| Okta Agent Gateway | Allgemeine Verfügbarkeit im dritten Quartal |
| Erweiterte Kill-Switch-Funktionen | Geplant für das vierte Quartal |
| Auth for UCP | Early Access im vierten Quartal |
| Eigenes Auth0 Agent Gateway | Erstes Quartal 2027 |
Offene Standards treffen auf proprietäre Kontrolle
Die Mitglieder der Blueprint Alliance wollen Risikosignale über MCP, OCSF, SSF und CAEP austauschen. MCP verbindet KI-Modelle standardisiert mit Werkzeugen und Datenquellen. Die weiteren Standards strukturieren unter anderem Sicherheitsdaten und laufende Ereignissignale.
Für gemeinsame Referenzintegrationen nennt die Allianz bislang keinen konkreten Zeitplan. Offen bleibt daher, wie schnell die angekündigte Interoperabilität in realen, herstellerübergreifenden Umgebungen ankommt. Gerade beim Rechtemodell für MCP besteht weiterhin Bedarf an fein abgestuften und nachvollziehbaren Berechtigungen.
Das Modell enthält einen strategischen Widerspruch. Einerseits sollen offene Standards die Zusammenarbeit verschiedener Plattformen ermöglichen. Andererseits entsteht mit dem Agent Gateway ein proprietärer Kontrollpunkt, der tief in Identitäten, Richtlinien und Protokolldaten eingebunden ist.
Damit kann sich ein Vendor Lock-in von der eigentlichen Anwendung auf die Governance-Ebene verlagern. Ein späterer Wechsel betrifft dann nicht nur Anmeldungen, sondern auch Agentenidentitäten, Berechtigungsregeln, Audit-Logs und Notfallprozesse.
Auth0 bereitet Einkäufe durch KI-Assistenten vor
Die Okta-Tochter Auth0 erweitert das Konzept auf Transaktionen über KI-Assistenten wie ChatGPT, Gemini und Claude. AI-Identity for Commerce ist ab sofort verfügbar. Die Lösung soll Händler dabei unterstützen, Verkäufe über solche Assistenten abzuwickeln.
Auth for UCP bindet das Universal Commerce Protocol an. Darüber sollen Agenten Warenkörbe und Checkout-Prozesse im Namen eines Nutzers bearbeiten können. Der Early Access ist für das vierte Quartal geplant, ein eigenes Agent Gateway für Auth0 soll im ersten Quartal 2027 folgen.
Relevanz für Unternehmen im DACH-Raum
Obwohl die Allianz stark von US-amerikanischen Cloud- und Sicherheitsanbietern geprägt ist, betrifft das Thema auch Unternehmen im DACH-Raum. Autonome Agenten benötigen nachvollziehbare Identitäten, begrenzte Rechte und eine vollständige Protokollierung ihrer Aktionen. Das ist sowohl für interne Kontrollen als auch mit Blick auf DSGVO und EU AI Act relevant.
Technische Isolation allein reicht nicht aus. Ansätze wie Docker Cloud Sandboxes für KI-Agenten können Laufzeitumgebungen begrenzen, ersetzen aber kein Berechtigungsmodell. Umgekehrt verhindert eine zentrale Identitätsplattform nicht automatisch, dass ein Agent vorhandene Rechte missbraucht.
Unternehmen mit eigenen oder selbst gehosteten Agenten müssen deshalb nicht zwangsläufig ein zusätzliches Governance-Abo abschließen. Erforderlich sind jedoch dieselben Grundfunktionen: eine eindeutige Agentenidentität, minimale Rechte, Freigaben für kritische Aktionen, manipulationssichere Audit-Logs und eine zuverlässige Notabschaltung.
Wie wichtig diese Kontrollen sind, zeigen wiederkehrende Sicherheitsvorfälle mit autonomen Systemen, darunter kompromittierte Unternehmen durch KI-Agenten. Okta adressiert damit ein reales Problem. Ob die Blueprint Alliance zu belastbaren, austauschbaren Standards führt oder vor allem das nächste zentrale SaaS-Kontrollsystem etabliert, hängt von den konkreten Integrationen und Lizenzbedingungen ab.