Eingebettete Browser erweitern die Angriffsfläche
Forever Security hat Schwachstellen in Cursor, GitHub Copilot, Claude Desktop, Microsoft VS Code und OpenAI Codex identifiziert. Die Forscher fassen die Fehlerklasse unter dem Namen Embrace zusammen, kurz für Embedded Browser.
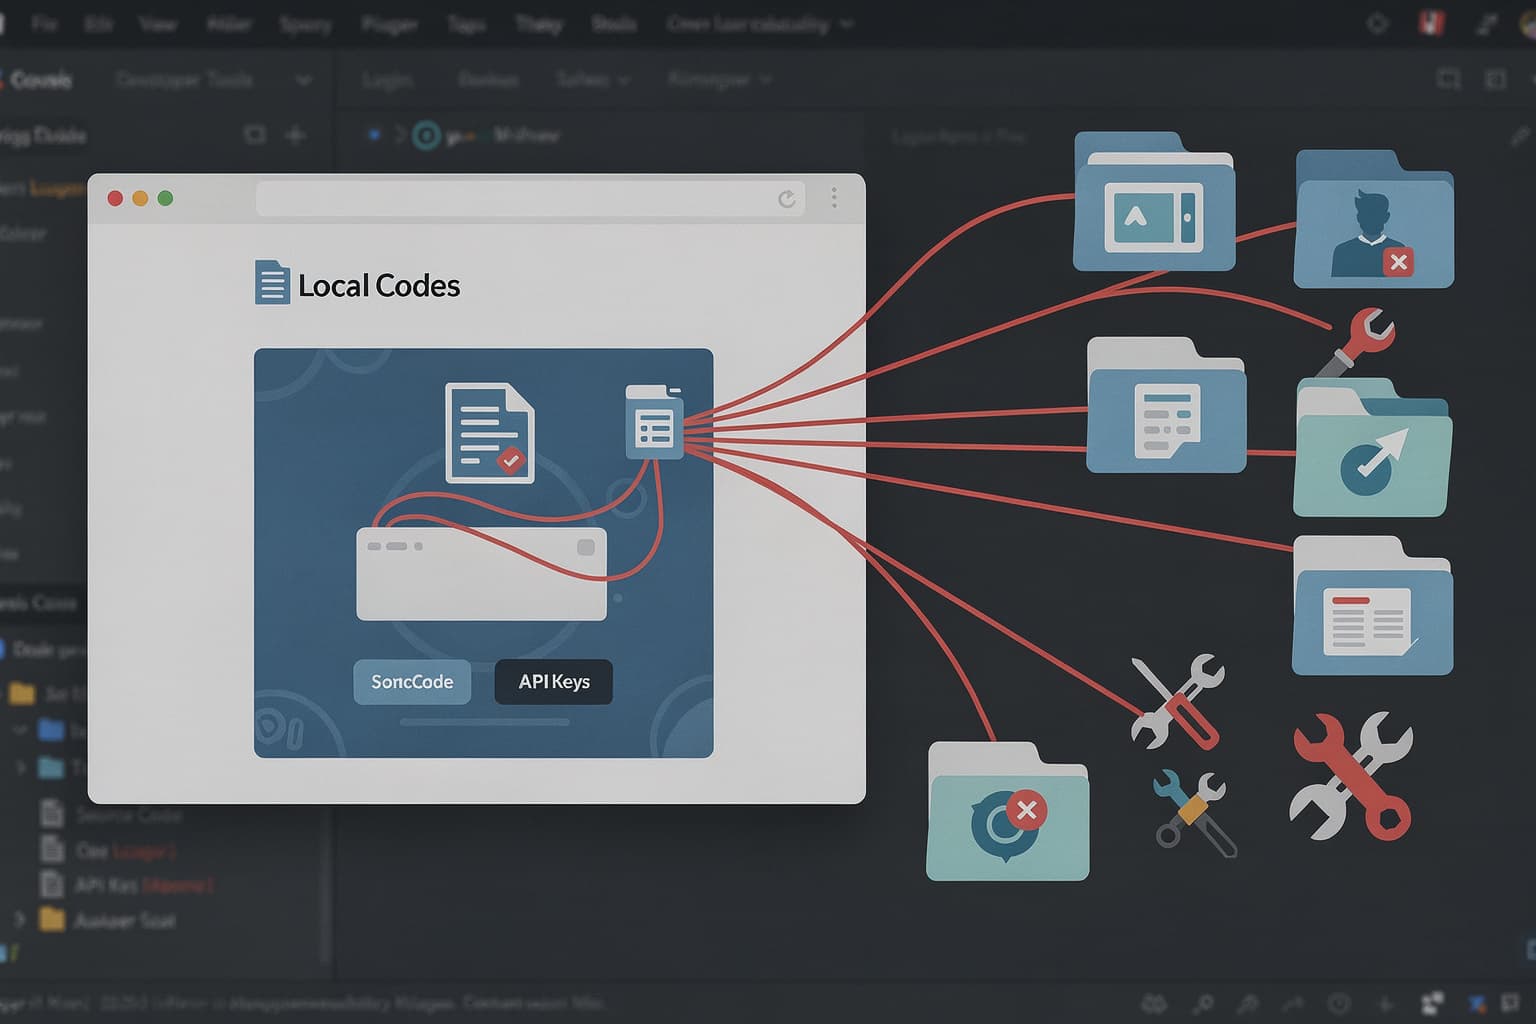
Gemeinsame Ursache sind integrierte Browser, deren Rechte über die Möglichkeiten eines normalen Webbrowsers hinausgehen. Sie dürfen beispielsweise mit KI-Agenten kommunizieren, auf Projektverzeichnisse zugreifen oder lokale Dateien verarbeiten. Genau diese zusätzlichen Funktionen unterlaufen etablierte Sicherheitsgrenzen.
Sinngemäß erklärte Sicherheitsforscher Gal Weizman: Jedes Tool habe seinen eingebetteten Browser über die üblichen Browserrechte hinaus erweitert. Dadurch sei das traditionelle Bedrohungsmodell geschwächt worden, etwa bei Eingaben für Agenten, der angezeigten Adresse eines Tabs und dem Zugriff auf das Host-System.
Fünf Tools, drei unterschiedliche Angriffswege
| Tool | Schwachstelle | Mögliche Auswirkung | Bekannter Status |
|---|---|---|---|
| Cursor | Prompt Injection über Webseiten | Ausführung von Befehlen auf dem Rechner | Am 1. Oktober 2026 korrigiert |
| GitHub Copilot 1.1.27 | Manipulation der Adressleiste | Phishing über eine vorgetäuschte Webadresse | In Version 1.1.29 korrigiert |
| Claude Desktop | Umgehung von Ordnergrenzen durch Web Worker | Lesen beliebiger lokaler Dateien | Bericht nach anfänglicher Ablehnung akzeptiert, Patch-Status nicht bestätigt |
| Microsoft VS Code | Umgehung von Ordnergrenzen durch Web Worker | Lesen beliebiger lokaler Dateien | Nach Angaben der Forscher weiter offen |
| OpenAI Codex | Direkter Dateizugriff durch lokale Webseiten | Lesen beliebiger lokaler Dateien | Weiter offen, Behebung angekündigt |
Cursor: Versteckte Anweisungen an den KI-Composer
Bei Cursor konnten Webseiten unbemerkt Anweisungen an den KI-Composer übermitteln. Der Agent behandelte diese Inhalte als Arbeitsauftrag, obwohl sie für den Anwender nicht sichtbar waren. Eine solche Prompt Injection konnte zur Ausführung fremder Befehle auf dem Host-System führen.
Die Meldung ging am 10. September an Cursor. Am 1. Oktober folgte ein unangekündigter Patch. Ein öffentliches Security Advisory wurde dazu nicht veröffentlicht.
GitHub Copilot: Falsche Adresse über einer Phishing-Seite
Die Browser-Vorschau von GitHub Copilot überließ einer Webseite teilweise die Angabe ihrer eigenen Adresse. Geprüft wurde lediglich, ob der Text mit einem zulässigen Schema wie http, https oder file begann. Ob der Tab tatsächlich auf dieses Ziel zeigte, wurde nicht zuverlässig verifiziert.
Weizman erläuterte sinngemäß: Manche Webseiten ändern ihre Adresse, ohne eine neue Seite zu laden. Weil die Anwendung dies nicht immer erkennen konnte, durfte die Seite der Anwendung ihre Adresse selbst mitteilen.
Damit konnte eine betrügerische Seite beispielsweise eine legitime Anmeldeadresse anzeigen. Die Schwachstelle wurde am 26. September in Copilot 1.1.27 entdeckt. GitHub behob sie unabhängig davon am 13. Oktober mit Build 1.1.29.
Claude Desktop, VS Code und Codex lesen lokale Dateien
Claude Desktop und VS Code beschränkten lokale HTML-Seiten grundsätzlich auf das jeweilige Projektverzeichnis. Die Beschränkung galt jedoch nicht zuverlässig für Web Worker. Das sind Hintergrundprozesse des Browsers, die JavaScript getrennt von der eigentlichen Seite ausführen.
Eine lokale Seite konnte einen solchen Worker starten und darüber auf Dateien außerhalb des Projekts zugreifen. Bei OpenAI Codex war nicht einmal dieser Umweg erforderlich. Dort konnte eine lokale Webseite Dateien auf dem Host direkt lesen.
Die Meldung zu Claude Desktop erfolgte am 23. Juli. Anthropic lehnte sie zunächst mit Verweis auf Workspace Trust ab, also auf den Vertrauensstatus eines geöffneten Arbeitsbereichs. Später akzeptierte das Unternehmen einen inhaltlich identischen Bericht eines anderen Sicherheitsunternehmens.
OpenAI erhielt den Bericht zu Codex am 27. Juli und bestätigte inzwischen, an einer Behebung zu arbeiten. Einen Termin nannte das Unternehmen nicht. Microsoft bewertete die am 10. September gemeldete VS-Code-Lücke ebenfalls zunächst als durch Workspace Trust begrenzt und äußerte sich nicht zu einem Patch.
Quellcode und Zugangsdaten sind potenzielle Ziele
Für Unternehmen im DACH-Raum ist der lokale Dateizugriff besonders relevant. Auf Entwicklerrechnern liegen häufig Quellcode, Konfigurationsdateien, API-Schlüssel und interne Dokumentation. Ein erfolgreicher Angriff kann damit Geschäftsgeheimnisse und personenbezogene Daten betreffen.
Dass lokale Entwicklungswerkzeuge Zugriff auf wertvolle Schlüssel besitzen, zeigte bereits ein Vorfall mit gestohlenen API-Schlüsseln bei OpenCode. Zugleich warnt Microsoft selbst vor KI-Agenten als neuem Insider-Risiko. Agenten handeln mit den Rechten ihrer Umgebung, wodurch eine manipulierte Eingabe erheblich mehr bewirken kann als in einem gewöhnlichen Chatfenster.
Bislang ist nicht belegt, dass die Embrace-Schwachstellen vor ihrer Entdeckung aktiv ausgenutzt wurden. Ebenso fehlen bestätigte Termine für Updates von Codex und VS Code.
Was IT-Verantwortliche jetzt prüfen sollten
Die betroffenen Werkzeuge sollten nur mit den tatsächlich erforderlichen Datei- und Systemrechten betrieben werden. Entwicklungsumgebungen lassen sich zusätzlich in Container oder isolierte virtuelle Maschinen verlagern. Geheimnisse gehören nicht dauerhaft in Projektdateien, wenn sie über einen getrennten Secret Store bereitgestellt werden können.
Bei GitHub Copilot sollte mindestens Build 1.1.29 eingesetzt werden. Für Cursor ist zu prüfen, ob die seit dem 1. Oktober bereitgestellte Korrektur installiert wurde. Bei Codex und VS Code bleibt eine Risikobewertung erforderlich, solange keine bestätigten Sicherheitsupdates vorliegen.
Auch die Überwachung agentischer Prozesse gewinnt an Bedeutung. Ansätze wie Cisco Project Quarry zur Kontrolle von KI-Agenten zeigen, dass neben dem Modell auch Werkzeuge, Rechte und Datenflüsse erfasst werden müssen.
Der Fall ist zugleich ein Problem proprietärer KI-Ökosysteme. Zusätzliche Funktionen werden über automatische Updates verteilt, während Umfang und Sicherheitsfolgen für Unternehmenskunden schwer nachvollziehbar bleiben. Eigene oder selbst gehostete Lösungen sind nicht automatisch sicherer, erlauben aber eher eine gezielte Begrenzung von Komponenten und Zugriffsrechten. Entscheidend ist nicht der Funktionsumfang eines KI-Abos, sondern die Kontrolle darüber, was das Werkzeug auf dem lokalen System tatsächlich darf.