Meta Muse macht seine eigenen Rechte zum Angriffswerkzeug
Eine Zero-Day-Lücke in Meta Muse ermöglicht unprivilegierten lokalen Programmen und Terminalbefehlen den Zugriff auf den KI-Assistenten. Als Zero-Day gilt eine Schwachstelle, für die zum Zeitpunkt ihrer Veröffentlichung kein bestätigter Patch vorliegt. Betroffen ist die vor wenigen Wochen vorgestellte macOS-App, eine Windows-Version gibt es bislang nicht.
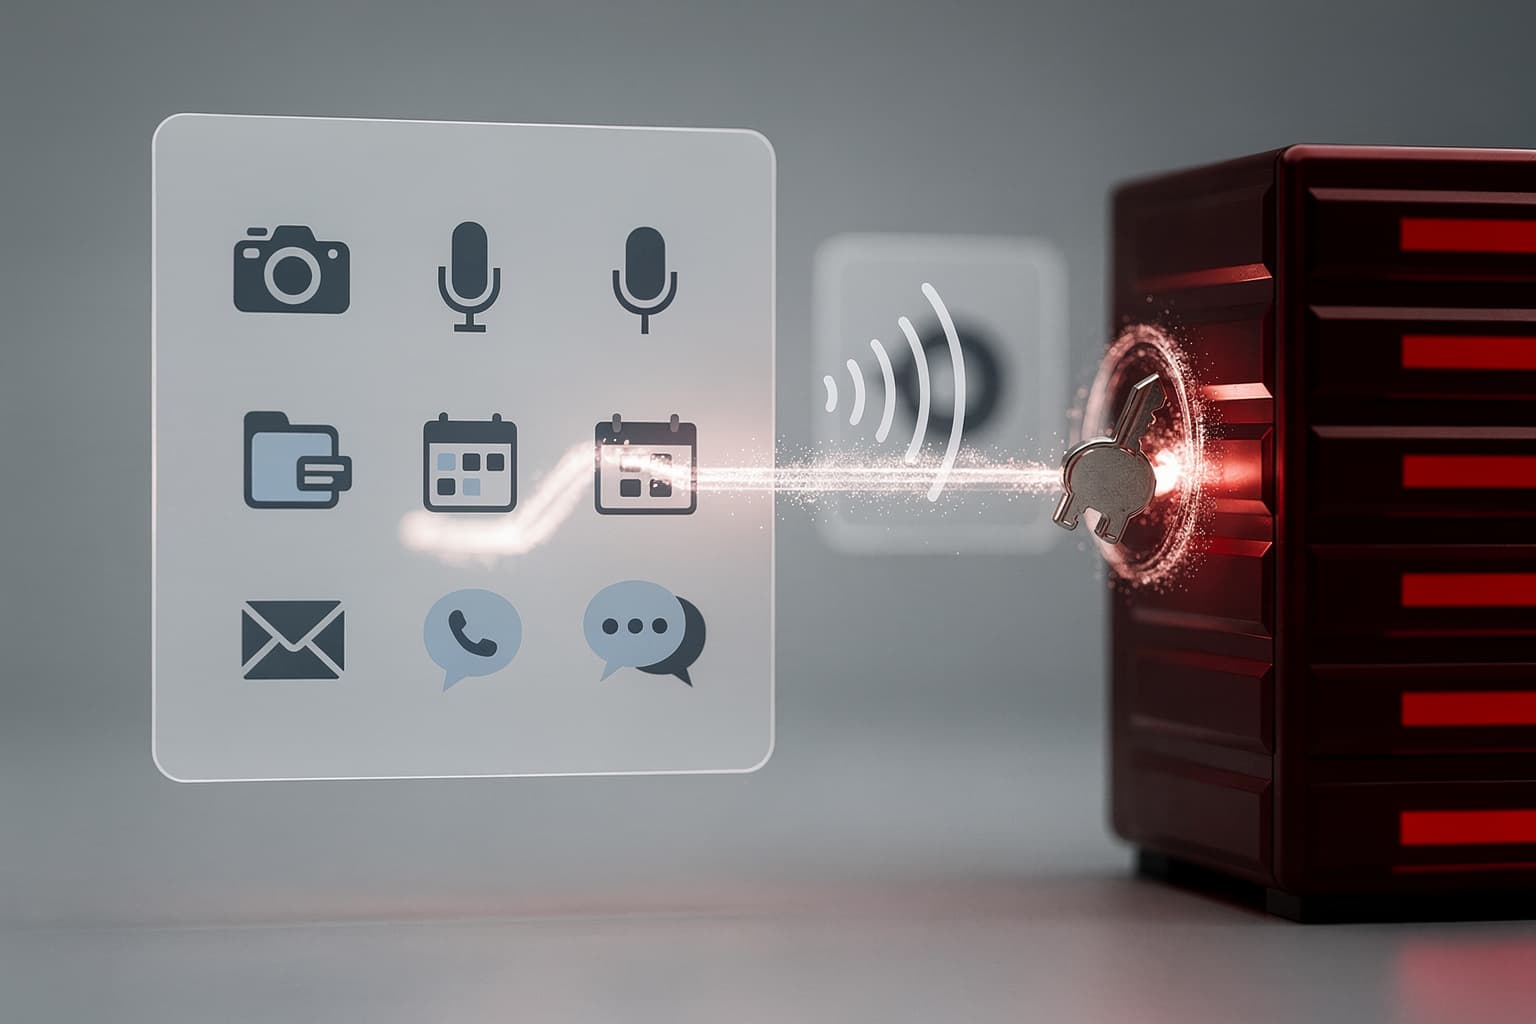
Der macOS-Sicherheitsexperte Patrick Wardle entdeckte, dass lokale Prozesse undokumentierte Einstellungen von Muse verändern können. Dazu gehört der Endpunkt, an den die App Sprachaufnahmen zur Transkription sendet. Wird diese Adresse auf einen Server des Angreifers umgestellt, gelangt der Authentifizierungs-Token des Muse-Kontos an diesen Server.
Mit diesem Token lässt sich der Assistent samt seiner bereits erteilten Berechtigungen kontrollieren. Das Problem liegt damit nicht nur in einem gestohlenen Zugang. Muse wird selbst zum Werkzeug, mit dem lokale Schutzmechanismen umgangen und verbundene Konten angegriffen werden können.
Sinngemäß erklärte Wardle: „Wir können den Agenten manipulieren und seine Berechtigungen für beliebige Aktionen einsetzen. Statt einen umfassenden Mac-Malware-Stealer zu entwickeln, lässt sich einfach der KI-Assistent selbst nutzen.“
Weitreichende Rechte erhöhen das Schadenspotenzial
Muse soll Termine buchen, Formulare ausfüllen, Dokumente erstellen und Aufgaben in verbundenen Diensten übernehmen. Dafür benötigt die App Zugriff auf Dateien, Mikrofon, Kamera, Standort und Kalender. Hinzu kommen Konten wie WhatsApp, E-Mail und soziale Netzwerke.
| Zugriffsbereich | Mögliches Risiko bei Missbrauch |
|---|---|
| Dateisystem | Schreiben oder Ablegen schädlicher Dateien |
| Kamera und Mikrofon | Unbemerkte Aufnahmen |
| WhatsApp und E-Mail | Abfluss vertraulicher Kommunikation |
| Kalender und Standort | Offenlegung interner Termine und Bewegungsdaten |
| Muse-Konto | Ausführung manipulierter Aufgaben mit bestehenden Berechtigungen |
Wardle entwickelte mehrere Machbarkeitsnachweise, darunter das Schreiben schädlicher Dateien und das unbemerkte Aufnehmen von Bildern. Auch WhatsApp-Nachrichtenverläufe könnten über einen manipulierten Prompt an einen fremden Server übertragen werden. Ob die Schwachstelle bereits außerhalb solcher Tests ausgenutzt wurde, ist nicht bestätigt.
Der Fall verschärft die bereits bekannten Risiken des Zugriffs von Meta Muse auf Arbeitsplatzdaten. Ähnliche Vorfälle zeigen, dass Berechtigungen und Sandbox-Grenzen bei autonomen Systemen nicht als verlässlich vorausgesetzt werden dürfen. So konnten auch Google-KI-Agenten aus einer Sandbox ausbrechen.
Cloud-Transkription öffnet den entscheidenden Angriffsweg
Meta verarbeitet die Spracheingaben von Muse in der eigenen Cloud. macOS bietet dagegen eine native Transkription, bei der die Verarbeitung lokal auf dem Gerät bleiben kann. Nach Wardles Analyse wäre der konkrete Angriff über den umgeleiteten Transkriptions-Endpunkt bei einer lokalen Umsetzung nicht möglich gewesen.
Problematisch ist zudem, dass beliebige lokale Programme die undokumentierten Muse-Einstellungen verändern können. Eine Einstellung für den Dunkelmodus ist dabei wenig kritisch. Die frei veränderbare Adresse eines Dienstes, der sensible Spracheingaben und Authentifizierungsdaten verarbeitet, hat dagegen eine grundlegend andere Sicherheitswirkung.
Wardle bewertet die Anforderungen an solche Anwendungen sinngemäß so: „Die Messlatte für die Sicherheit dieser Apps liegt wesentlich höher. Sie müssen nicht perfekt sein, aber bei Muse wirkt es, als sei Sicherheit nicht von Beginn an ausreichend berücksichtigt worden.“
Wann Meta einen Patch bereitstellt, ist bislang nicht bestätigt. Das Unternehmen beantwortete zunächst auch keine Presseanfragen zu der Schwachstelle. Wardle plant, die technischen Details im November 2026 auf der Sicherheitskonferenz Objective by the Sea vorzustellen.
Amazon blockiert Muse beim Einkauf
Rund zwölf Stunden vor der Veröffentlichung der Lücke sperrte Amazon den Agenten für Einkäufe auf seiner Plattform. Als Begründung nannte Amazon seine Nutzungsbedingungen für nicht autorisierte KI-Agenten. Drittanbieter, die im Namen von Kunden einkaufen, müssten nach Auffassung des Konzerns transparent arbeiten und die Entscheidung eines Dienstleisters über die Teilnahme respektieren.
Die Sperre ist unabhängig von der technischen Schwachstelle relevant. Sie zeigt, dass KI-Agenten nicht nur von APIs und Kontoberechtigungen abhängen, sondern auch jederzeit durch Plattformbetreiber ausgeschlossen werden können. Der Vorgang wurde bereits im Zusammenhang mit Amazons Blockade des Muse-Einkaufsagenten sichtbar.
Konsequenzen für Unternehmen im DACH-Raum
Auf Unternehmensrechnern bündelt ein Assistent wie Muse Berechtigungen, Zugangsdaten und Cloud-Verbindungen an einer zentralen Stelle. Eine einzelne Schwachstelle kann dadurch mehrere lokale Sicherheitsgrenzen gleichzeitig entwerten. Bei E-Mails, Chats, Dokumenten oder Kameraaufnahmen kommen zusätzlich erhebliche Datenschutzrisiken und mögliche DSGVO-Konflikte hinzu.
Vor einer Freigabe solcher Agenten sollte deshalb geprüft werden, welche Daten in die Cloud übertragen werden, welche lokalen Prozesse Einstellungen verändern dürfen und wie Token gespeichert werden. Ebenso wichtig sind getrennte Konten, restriktive Berechtigungen und eine klare Inventarisierung der angebundenen Dienste. Der Grundsatz der minimalen Rechte sollte auch dann gelten, wenn dadurch einzelne Komfortfunktionen entfallen.
Proprietäre Allzweckagenten schaffen eine besonders große Angriffsfläche, weil viele Fähigkeiten und Zugriffe in einer Anwendung zusammenlaufen. Lokale, quelloffene und modular aufgebaute Werkzeuge können diese Risiken reduzieren, sofern Komponenten getrennt und Berechtigungen eng begrenzt werden. Self-Hosting ist dabei kein automatischer Sicherheitsgewinn, erleichtert Unternehmen aber die Kontrolle über Datenwege, Protokollierung und technische Abhängigkeiten.