Gefälschte Jobangebote zielen auf Rust-Entwickler
Das Rust-Projekt warnt Mitwirkende und Besitzer von Paketen auf crates.io vor gezielten Phishing-Angriffen. Crates sind wiederverwendbare Rust-Pakete, die über das zentrale Register crates.io verteilt werden. Die Angreifer versuchen, Rechner und Benutzerkonten von Entwicklern zu übernehmen.
Dafür bauen sie glaubwürdig wirkende Firmenprofile auf, einschließlich passender LinkedIn-Präsenzen. Anschließend laden sie Entwickler zu vermeintlichen Bewerbungsgesprächen, Projektanfragen oder Vertragsverhandlungen per Video ein. Die Vorgehensweise ähnelt Kampagnen, die nordkoreanischen Hackergruppen zugeschrieben werden.
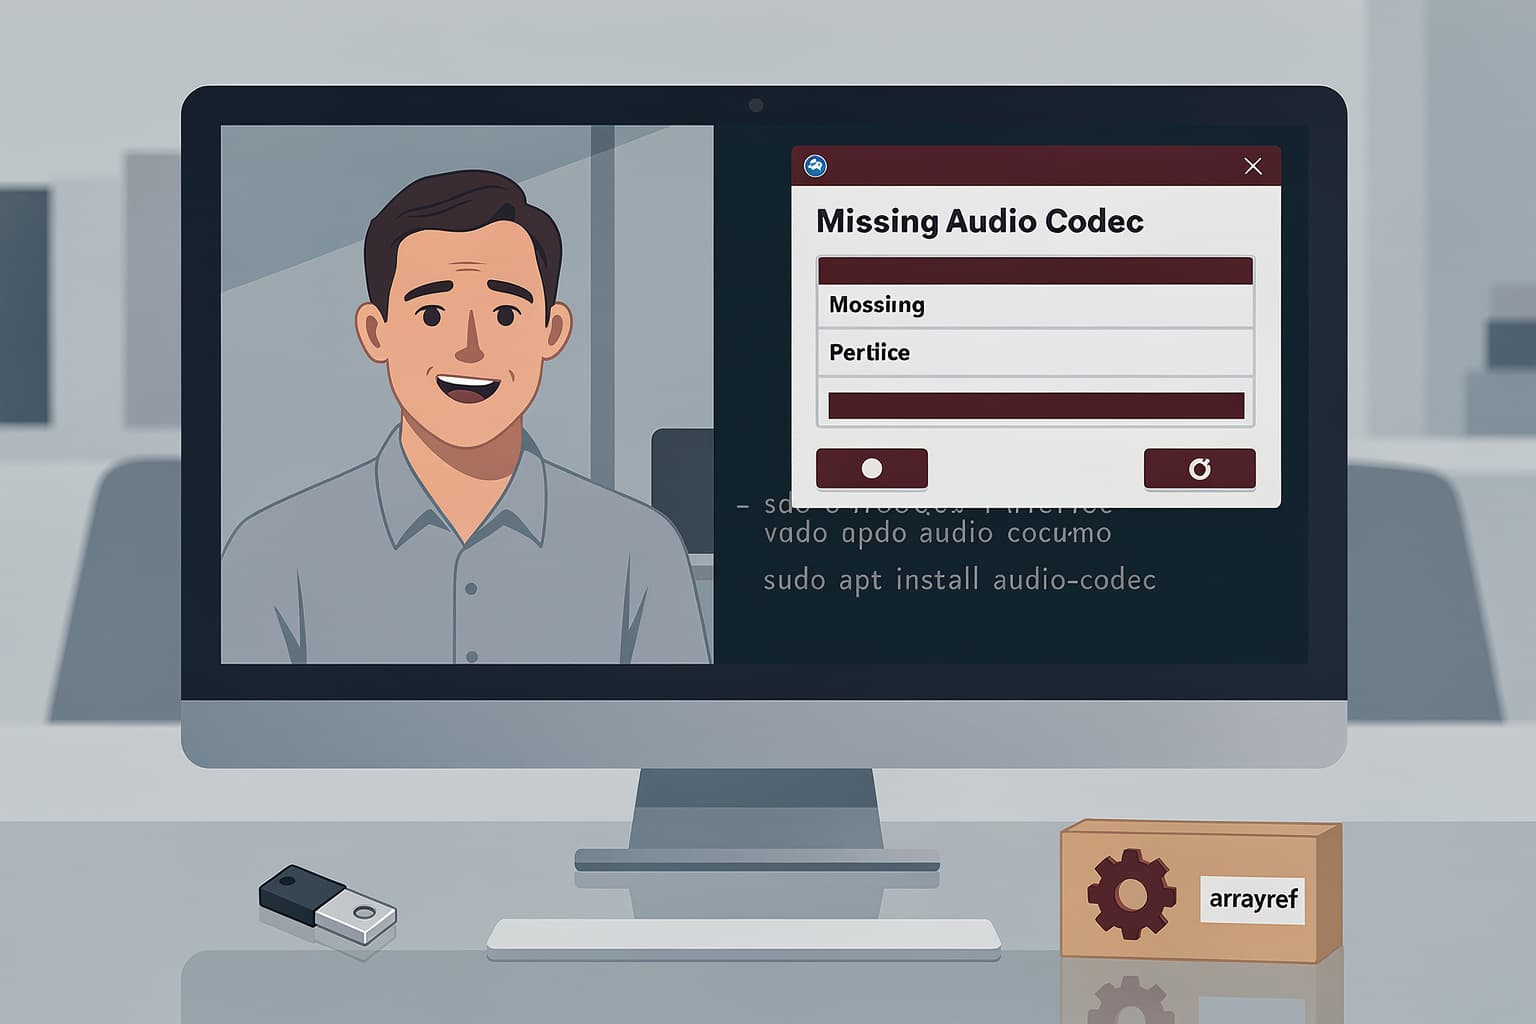
Ein Videoanruf werde mit einem positiven Anlass vereinbart und dann genutzt, um das Ziel zur Installation angeblich notwendiger Software oder zur Ausführung eines Befehls aus der Zwischenablage zu bewegen, erklärte Rust-Sicherheitsingenieur Adam Harvey sinngemäß.
Der Angriff beginnt im Video-Call
Während des Gesprächs erscheint beispielsweise die Aufforderung, einen angeblich fehlenden Audio-Codec zu installieren. Eine andere Variante bringt das Opfer dazu, einen über die Zwischenablage bereitgestellten Befehl auszuführen. Auf diesem Weg soll ein Remote-Access-Trojaner, kurz RAT, auf den Rechner gelangen und Angreifern eine Fernsteuerung ermöglichen.
Die Vorbereitung ist darauf ausgelegt, eine oberflächliche Prüfung zu bestehen. Laut Harvey erstellen die Angreifer neue, aber legitim wirkende Unternehmensprofile mit plausiblen Online-Auftritten. Ein professionelles Profil oder eine scheinbar aktive Firma ist deshalb kein ausreichender Vertrauensnachweis.
| Kennzahl | Angabe | Kontext |
|---|---|---|
| Kompromittierte Geräte | mehr als 30.000 | Fake-Job-Kampagnen laut internationaler Behördenwarnung |
| Erbeuteter Betrag | mehr als 10 Mio. US-Dollar | derselbe Kampagnenkomplex |
| Downloads von arrayref | 245 Mio. | über die gesamte Lebensdauer des Crates |
| Verfügbarkeit manipulierter Versionen | unter 2 Stunden | Vorfall im August 2026 |
Vom Entwicklerkonto zur Software-Lieferkette
Wie nah diese Methode an das Rust-Ökosystem heranreicht, zeigte sich im Juni 2026. Der Crate-Maintainer Matt Mastracci wurde im Namen einer angeblichen Risikokapitalfirma aus Singapur kontaktiert. Die Kontaktaufnahme wirkte überzeugend, führte aber beinahe zur Installation eines RAT.
Im August 2026 folgte ein konkreter Supply-Chain-Angriff auf das Crate arrayref. Mit kompromittierten Zugangsdaten wurden manipulierte Versionen veröffentlicht, die Schadsoftware nachladen sollten. Die Pakete waren weniger als zwei Stunden verfügbar, arrayref hatte über seine gesamte Laufzeit jedoch bereits 245 Millionen Downloads verzeichnet.
Bislang ist nicht bestätigt, dass weitere Crates auf dieselbe Weise kompromittiert wurden. Auch mögliche Folgeschäden bei Unternehmen sind nicht belegt. Der Vorfall zeigt dennoch, wie ein einzelnes übernommenes Maintainer-Konto zum Verteilungspunkt für Schadcode werden kann.
Ähnliche Risiken bestehen in anderen Entwicklungsökosystemen. So zielten mutmaßliche Angriffe auf RubyGems ebenfalls auf eine zentrale Paket-Infrastruktur. Auch die Sicherheitslücke Plugin4Shell bei KI-Coding-Agenten verdeutlicht, dass Werkzeuge und Erweiterungen entlang der Entwicklungsumgebung als Angriffsweg dienen können.
Konsequenzen für Unternehmen im DACH-Raum
An der internationalen Warnung zu diesen Kampagnen waren Behörden aus Deutschland, Australien, Japan und den USA beteiligt. Welche deutschen Stellen konkret mitwirkten, wurde nicht genannt. Für Software-Unternehmen in Deutschland, Österreich und der Schweiz ist das Angriffsmuster unmittelbar relevant, wenn eigene Entwickler Open-Source-Pakete pflegen oder Zugriff auf interne Quelltexte und Build-Systeme besitzen.
Unaufgeforderte Job- und Projektanfragen sollten deshalb über unabhängige Kanäle verifiziert werden. Video-Calls gehören auf bekannte Plattformen, und vermeintliche Codecs oder Hilfsprogramme sollten während eines Gesprächs nicht installiert werden. Befehle aus Chats oder der Zwischenablage dürfen nur nach technischer Prüfung und möglichst in einer isolierten Umgebung ausgeführt werden.
Wer mit Open Source und Eigenentwicklung Abhängigkeiten von proprietären SaaS-Anbietern reduziert, gewinnt Kontrolle über Architektur, Daten und Kosten. Gleichzeitig verlagert sich ein Teil der Verantwortung in das eigene Unternehmen. Die Absicherung beginnt nicht erst beim Produktivsystem, sondern bereits bei Entwicklerkonten, Arbeitsplätzen, Paketquellen und Veröffentlichungsprozessen.
Für kritische Pakete sind Mehrfaktor-Authentifizierung, getrennte Veröffentlichungszugänge und reproduzierbare Builds sinnvoll. Ergänzend sollten Unternehmen nachvollziehen können, welche externen Abhängigkeiten in ihren Produkten stecken und wer neue Versionen freigeben darf. Der arrayref-Vorfall zeigt, dass selbst ein kurzes Zeitfenster für eine weitreichende Manipulation der Lieferkette ausreichen kann.