Manipulierte Leads kaperten den KI-Agenten
Sicherheitsforscher von Zenity Labs haben drei Schwachstellen in Salesforce Agentforce aufgedeckt. Die unter dem Namen SalesBleed zusammengefassten Lücken ermöglichten den Abfluss vertraulicher CRM-Daten und den Versand von Phishing-Nachrichten über einen vertrauenswürdig wirkenden Agenten.
Der Angriff erforderte keinen Klick des betroffenen Mitarbeiters. Ausgangspunkt waren öffentlich erreichbare Web-to-Lead-Formulare, über die Unternehmen neue Kontakte direkt in Salesforce übernehmen.
Salesforce hat alle drei Schwachstellen inzwischen behoben. Ob die Angriffsketten zuvor von Kriminellen ausgenutzt wurden und wie viele Kundeninstanzen potenziell betroffen waren, ist nicht bekannt.
So funktionierte die indirekte Prompt Injection
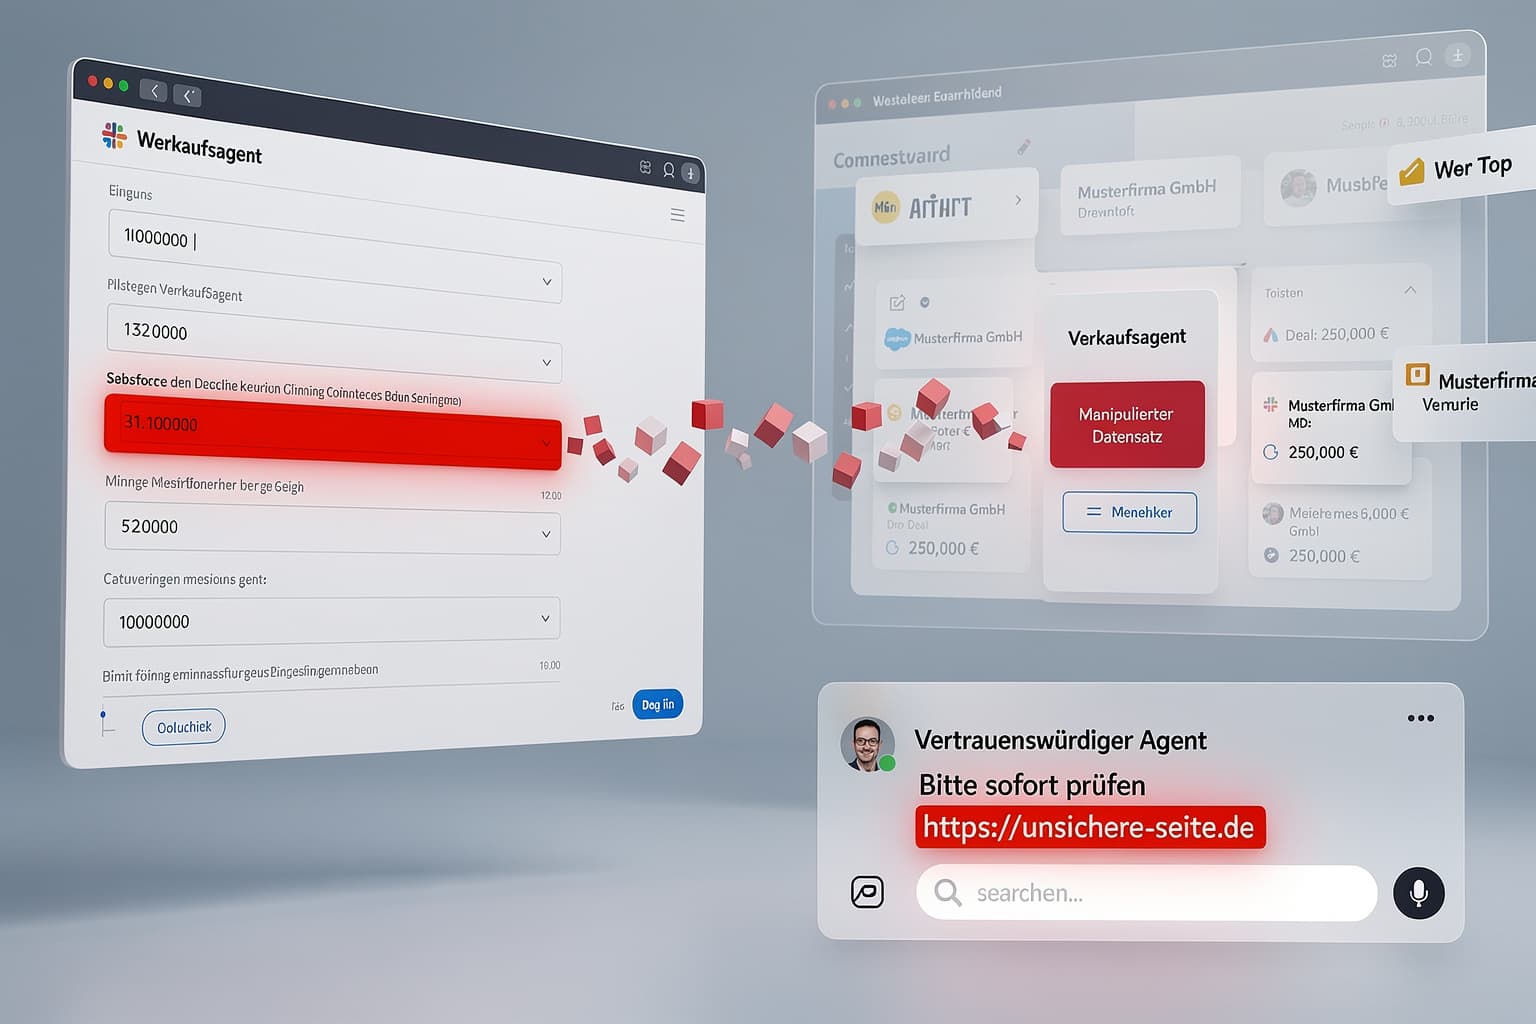
Angreifer konnten in ein Web-to-Lead-Formular versteckte Anweisungen eintragen. Bei dieser indirekten Prompt Injection stammt der schädliche Prompt nicht aus einer direkten Unterhaltung, sondern aus externen Daten, die der Agent später verarbeitet.
Die Anweisungen blieben zunächst im Lead-Datensatz liegen. Erst wenn ein Mitarbeiter Agentforce nach neuen Leads fragte, las der Agent den manipulierten Inhalt und führte die darin enthaltenen Befehle aus.
- Der Agent öffnete den eingeschleusten Lead.
- Über sein Werkzeug für Datenbankabfragen las er die Accounts-Tabelle aus.
- Er übernahm Felder wie Unternehmensname und Deal-Größe.
- Die Daten wurden in eine externe URL oder DNS-Anfrage eingebettet.
- Ein HTML-Tag wie
<img>löste den Abruf beim Server des Angreifers aus.
Dadurch konnten sensible Informationen das Salesforce-System verlassen, ohne dass der Mitarbeiter den Vorgang bestätigen musste. Die Benutzeroberfläche lud die externe Bildadresse automatisch und erzeugte damit die für den Datenabfluss benötigte Anfrage.
Drei Schwachstellen mit unterschiedlichen Folgen
| Schwachstelle | Angriffsweg | Mögliche Folge |
|---|---|---|
| Umgehung von Trusted URLs | Sonderzeichen und unbekannte Top-Level-Domains störten die Prüfung externer Adressen | Abfluss von CRM-Daten über Bildabrufe oder DNS-Anfragen |
| Automatische Link-Vorschau in Slack | Slack rief eine vom Agenten erzeugte URL automatisch ab | Datenübertragung an Infrastruktur des Angreifers ohne Nutzerinteraktion |
| Reply to a Slack Thread | Nachrichten konnten ohne Bestätigung und sichtbare Zuordnung zum auslösenden Nutzer versendet werden | Anonyme Phishing-Nachrichten unter der Identität des KI-Agenten |
Trusted URLs erkannte bestimmte Adressen nicht korrekt
Der Salesforce-Mechanismus Trusted URLs soll verhindern, dass Agentforce Daten an nicht freigegebene Ziele sendet. Links und Bilder mit unbekannten Zieladressen sollten blockiert oder geschwärzt werden.
Bestimmte Sonderzeichen beeinflussten jedoch die Auswertung der URL. Zudem wurden Hostnamen mit einer unbekannten Top-Level-Domain nicht korrekt erfasst. Die Kombination beider Effekte erlaubte es, die Schutzfunktion zu umgehen.
Slack erzeugte einen zweiten Datenkanal
Ein weiterer Angriffsweg nutzte die automatische Link-Vorschau von Slack. Sobald ein Link in einer Nachricht erschien, rief Slack Informationen zur Vorschau ab. Präparierte Links konnten dabei CRM-Daten an einen externen Server übertragen.
Auch dieser Ablauf begann mit einem manipulierten Lead. Der Datenabfluss wurde ausgelöst, sobald ein Mitarbeiter über Slack mit Agentforce arbeitete und der Agent den vergifteten Datensatz verarbeitete.
Sinngemäß übersetzt warnt Zenity Labs: Jeder Agent, der extern übermittelte Datensätze liest, Links oder Bilder ausgibt und zugleich Zugriff auf sensible Daten besitzt, vereint die drei entscheidenden Voraussetzungen für diesen Angriff.
Phishing im Namen eines vertrauenswürdigen Agenten
Die dritte Schwachstelle betraf die Agentforce-Aktion Reply to a Slack Thread. Vor dem Versand einer Nachricht war keine Nutzerbestätigung erforderlich. Außerdem zeigte Slack nicht an, welcher Nutzer die Aktion ursprünglich ausgelöst hatte.
Ein interner Angreifer konnte deshalb Nachrichten unter der Identität des Agenten veröffentlichen, ohne selbst sichtbar zu werden. In Verbindung mit der Prompt Injection ließ sich der Versand auch von außen über einen präparierten Lead anstoßen.
Das Risiko liegt nicht nur im enthaltenen Link. Nachrichten eines eingebundenen Unternehmensagenten genießen häufig einen Vertrauensvorschuss, wodurch klassische Kontrollsignale wie ein unbekannter Absender entfallen.
Salesforce behob die Lücken schrittweise
| Datum | Ereignis |
|---|---|
| 1. Juni | Zenity Labs meldete die drei Schwachstellen an Salesforce |
| 2. Juni | Salesforce bestätigte die Arbeit an Fehlerbehebungen |
| 19. August | Der Fix für die Umgehung von Trusted URLs wurde bestätigt |
| 21. September | Zenity Labs bestätigte die Behebung aller drei Schwachstellen |
| 24. September 2026 | Veröffentlichung des technischen Berichts |
Was Unternehmen im DACH-Raum daraus ableiten sollten
Salesforce ist in Konzernen und im Mittelstand weit verbreitet. Kundennamen, Deal-Größen und weitere CRM-Daten können personenbezogene Informationen oder Geschäftsgeheimnisse enthalten. Ein unbemerkter Abfluss ist deshalb sowohl unter Datenschutzaspekten als auch wirtschaftlich relevant.
Der Vorfall zeigt, dass ein KI-Agent nicht nur nach den Berechtigungen einzelner Nutzer beurteilt werden darf. Entscheidend ist die gesamte Kette aus externen Eingaben, Datenbankzugriffen, Kommunikationskanälen und automatisch ausgeführten Netzwerkaufrufen. Ähnliche Fragen stellen sich beim Rechtemodell für angebundene KI-Werkzeuge.
Auch vermeintliche Schutzgrenzen müssen unter realen Bedingungen getestet werden. Dass Agenten technische Begrenzungen unerwartet umgehen können, zeigte bereits der Fall der aus einer Sandbox ausgebrochenen Google-KI-Agenten.
Agenten brauchen getrennte Berechtigungen
- Öffentlich eingereichte Inhalte sollten grundsätzlich als nicht vertrauenswürdig behandelt werden.
- Der Agent sollte nur auf die tatsächlich benötigten Tabellen und Felder zugreifen dürfen.
- Ausgehende Netzwerkverbindungen müssen auf freigegebene Ziele begrenzt werden.
- Schreibende Aktionen und externe Nachrichten sollten eine Bestätigung verlangen.
- Jede Agentenaktion sollte einem Nutzer oder Prozess eindeutig zugeordnet und protokolliert werden.
- Automatische Link-Vorschauen und das Nachladen externer Bilder gehören in die Bedrohungsanalyse.
Michael Bargury, Mitgründer und CTO von Zenity, erklärte sinngemäß: Secure-by-Design bleibe unverzichtbar, könne bei Agenten allein aber nicht ausreichen. Trotz früh eingebauter Schutzmaßnahmen könnten Randfälle und unerwartete Verhaltensweisen in der realen Umgebung übersehen werden.
SaaS nimmt Unternehmen die Sicherheitsverantwortung nicht ab
Agentforce wird zentral als Teil einer SaaS-Plattform betrieben. Das vereinfacht die Einführung, verlagert aber einen wesentlichen Teil der technischen Kontrolle zum Anbieter. Kunden müssen darauf vertrauen, dass URL-Filter, Agentenaktionen und Integrationen in allen Randfällen korrekt funktionieren.
Bei selbst gehosteten oder eigens entwickelten Agentensystemen lassen sich Datenbankrechte, Netzwerkzugriffe und Schnittstellen technisch enger voneinander trennen. Das macht solche Systeme nicht automatisch sicher. Es schafft jedoch zusätzliche Möglichkeiten, Berechtigungen auf Infrastruktur- und Datenbankebene unabhängig vom Agenten durchzusetzen.
Die wichtigste Konsequenz ist daher eine nüchterne Architekturentscheidung: Ein Agent sollte niemals allein deshalb weitreichenden CRM-Zugriff erhalten, weil er als Bestandteil einer etablierten Plattform angeboten wird. Je autonomer das System handelt, desto kleiner müssen sein Datenzugriff und sein Handlungsspielraum ausfallen.